FBI Ungkap Modus Hacker Korut Curi Kripto Rp 7,3 Triliun
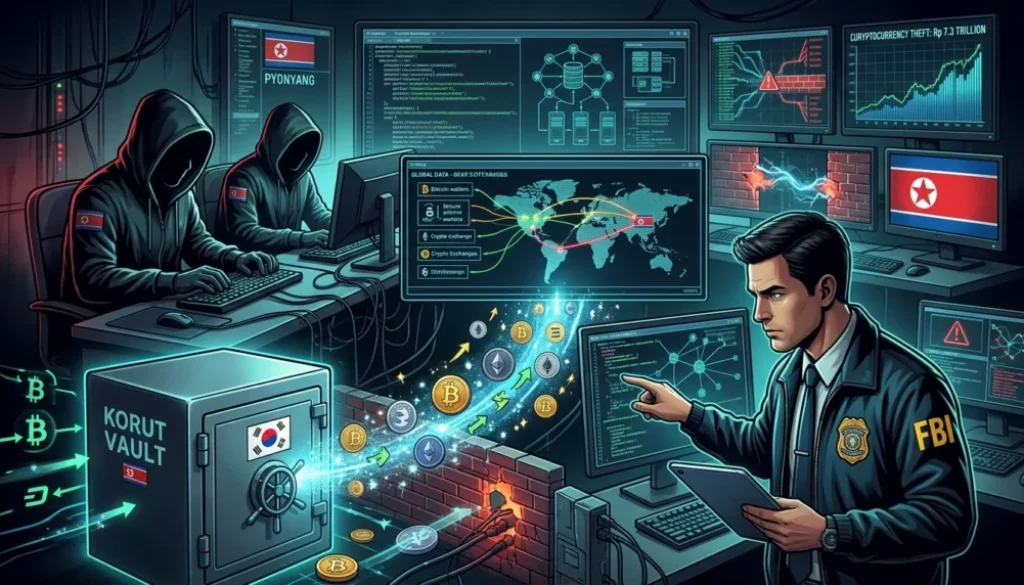
Peretas yang didukung Korea Utara (Korut) diduga mencuri mata uang kripto senilai lebih dari 400 juta dollar AS atau sekitar Rp 7,3 triliun dari ratusan korban.
Biro Investigasi Federal Amerika Serikat (FBI) mengungkapkan, pencurian tersebut dilakukan melalui skema panggilan video palsu yang digunakan untuk mencuri identitas dan memasang perangkat lunak berbahaya di perangkat korban.
Dilansir dari BBC, Jumat (13/11/2026), lebih dari 900 orang telah menjadi korban skema yang disebut FaceStealer tersebut dalam 18 bulan terakhir.
Modus ini secara khusus menyasar pekerja di sektor mata uang kripto dan Web3, terutama mereka yang terlibat dalam pengembangan serta pemeliharaan perangkat lunak sumber terbuka (open-source).
“Rezim Korea Utara mengandalkan hasil pencurian mata uang kripto berskala besar untuk mendanai program senjata ilegal mereka. Dalam beberapa tahun terakhir, mereka telah mencuri miliaran dolar,” ujar Direktur Siber FBI, Brett Leatherman.
Pengungkapan tersebut muncul sepekan setelah Binance, bursa mata uang kripto terbesar di dunia, melaporkan pencurian dana senilai 6,3 miliar dollar AS atau sekitar Rp 115,4 triliun melalui modus wawancara kerja palsu.
Aparat penegak hukum AS mengaitkan peretasan Binance tersebut dengan pihak-pihak yang terafiliasi dengan Korea Utara. Namun, Pyongyang membantah tuduhan tersebut.
Baca Juga: Media Australia Ulas Perjalanan Gibran, dari Bisnis Kuliner hingga Polemik Ijazah
Modus Video Call Palsu untuk Curi Kripto
Menurut FBI dan Departemen Kehakiman AS, peretas menggunakan akun media sosial palsu atau akun yang telah diretas untuk mengundang calon korban mengikuti panggilan video.
Panggilan tersebut dilakukan melalui platform tiruan yang menyerupai layanan populer, seperti Zoom, Microsoft Teams, dan Google Meet.
Untuk meyakinkan korban, peretas memutar rekaman video seseorang yang dikenal oleh target sehingga percakapan terlihat seperti panggilan resmi.
Namun, panggilan tersebut dibuat seolah-olah mengalami gangguan audio.
Ketika korban mencoba mengatasi masalah tersebut, sebuah pesan akan muncul di layar yang meminta mereka mengeklik tautan untuk memperbaiki suara.
Tautan tersebut justru mengunduh perangkat lunak berbahaya atau malware ke perangkat korban.
Setelah terpasang, malware memungkinkan peretas mengakses daftar kontak dan aplikasi yang digunakan korban.
Para peretas juga diam-diam merekam panggilan video tersebut untuk dijadikan bahan penipuan terhadap korban berikutnya.
FBI menggambarkan FaceStealer sebagai “skema rekayasa sosial yang sangat efektif”.
Menurut FBI, modus tersebut bahkan mampu mengelabui pengguna komputer yang berpengalaman secara teknis dan memiliki kesadaran tinggi terhadap keamanan siber.
Baca Juga: Irak Buka Lagi Perbatasan dengan Iran Usai Tekanan AS
FBI Peringatkan Modus Penipuan Sulit Dikenali
Asisten Direktur FBI yang memimpin kantor lapangan di Los Angeles, Patrick Grandy, mengatakan, keberhasilan skema tersebut memanfaatkan kepercayaan masyarakat terhadap platform komunikasi digital dan orang-orang yang mereka kenal.
“Hal ini mengeksploitasi kepercayaan kita terhadap platform konferensi video yang ada di mana-mana serta hubungan pribadi yang kita hargai,” ujar Grandy dalam sebuah pernyataan pada Kamis.
Ia juga mengingatkan bahwa siapa pun berpotensi menjadi korban penipuan tersebut, termasuk orang yang merasa memahami risiko keamanan digital.
“Jika Anda tidak bisa membayangkan skenario di mana Anda mungkin menjadi korbannya, berarti Anda belum berpikir cukup kreatif,” sambungnya.
Kasus FaceStealer menambah daftar pencurian aset kripto yang dikaitkan dengan kelompok peretas Korea Utara.
Pemerintah AS menilai hasil kejahatan siber tersebut menjadi salah satu sumber pendanaan bagi program senjata ilegal Pyongyang.